สรุป Binance โดน Hack $6.34 พันล้าน: จาก Fake Job Interview
การโจมตี Binance ครั้งใหญ่ในปี 2026 ไม่ได้เริ่มจากช่องโหว่ของ Blockchain แต่เริ่มจากสิ่งที่ Software Developer คุ้นเคยกันดี ทั้งการติดตั้งเครื่องมือเขียนโค้ด การสัมภาษณ์งาน และการดาวน์โหลด Repository มาทำ Coding Assignment
อย่างที่หลายคนคงทราบกันดีแล้วครับว่า เมื่อวันที่ 29 ตุลาคม 2026 Binance แพลตฟอร์ม Cryptocurrency รายใหญ่ของโลก ถูกโจมตีทางไซเบอร์จนมีสินทรัพย์ดิจิทัลได้รับผลกระทบมูลค่าประมาณ $6.34 พันล้านดอลลาร์
แต่สิ่งที่น่าสนใจที่สุดของเหตุการณ์นี้ ไม่ใช่แค่ตัวเลขความเสียหายมหาศาลครับ
เพราะเมื่อ Binance เปิดเผยรายงานการสอบสวนเบื้องต้นเมื่อวันที่ 3 พฤศจิกายนที่ผ่านมา กลับพบว่าผู้โจมตีไม่ได้เริ่มจากการเจาะระบบ Wallet โดยตรง
แต่ค่อย ๆ เข้าถึงระบบผ่านคอมพิวเตอร์ของ Software Engineer หลายคน โดยใช้เวลาวางแผนต่อเนื่องหลายเดือนอย่างแยบยล
และหนึ่งในวิธีที่พวกเขาใช้คือการสร้างบริษัทปลอมขึ้นมาสัมภาษณ์งาน Developer!
จุดเริ่มต้นจาก AI Coding Tool และ Homebrew Installer ปลอม
เรื่องราวเริ่มต้นตั้งแต่เดือนมิถุนายน 2026 เมื่อ Engineer ในทีม Wallet DevOps ของ Binance ดาวน์โหลด Homebrew Installer ที่ถูกดัดแปลง ระหว่างพยายามติดตั้ง AI Coding Tool
แม้ทีม Security จะตรวจพบความผิดปกติและรีบเปลี่ยนอุปกรณ์พร้อม Credentials ที่เกี่ยวข้อง แต่ผู้โจมตีก็ได้รับข้อมูลเกี่ยวกับบทบาทของ Engineer และเพื่อนร่วมทีมไปแล้วเรียบร้อยโรงเรียน hacker
ข้อมูลเหล่านี้กลายเป็นส่วนหนึ่งของการเตรียมโจมตีในระยะถัดไป
ต่อมาในเดือนกันยายน ผู้โจมตีเปลี่ยนมาใช้วิธี Social Engineering ที่แนบเนียนกว่าเดิมเสียอีก
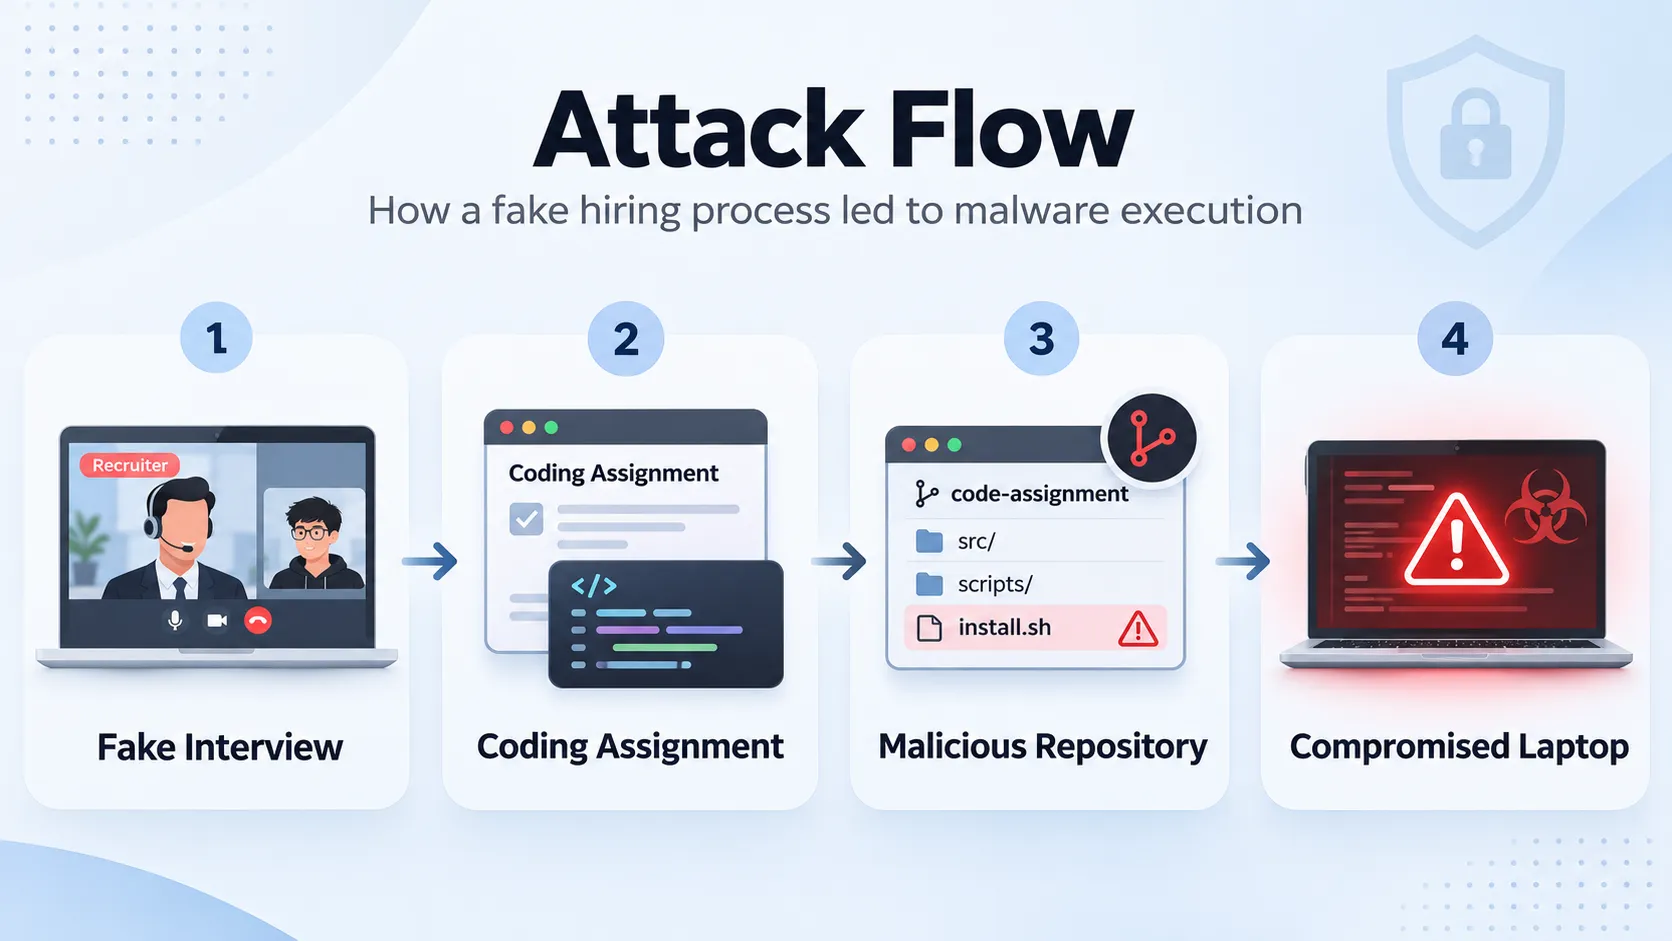
สัมภาษณ์งาน 2 รอบ ก่อนส่ง Coding Assignment ที่ฝัง Malware
มีรายงานว่า Software Engineer อีกคนของ Binance ได้รับการติดต่อผ่านแพลตฟอร์มหางานจริง จากบุคคลที่อ้างตัวเป็น Project Director ของบริษัทแห่งหนึ่ง
เขาถูกเชิญให้เข้าสัมภาษณ์งานถึง 2 รอบ
รอบแรกเป็นการสัมภาษณ์กับ HR ผ่าน Video Call ซึ่งผู้สัมภาษณ์มีการแชร์บัญชี Social Media พร้อมรูปภาพและวิดีโอส่วนตัวเพื่อสร้างความน่าเชื่อถือ
รอบที่สองมีบุคคลที่อ้างตัวเป็น CEO ของบริษัทมาสัมภาษณ์ด้วย
ถ้ามองจากมุมของผู้สมัครงาน ทุกอย่างก็ดูเหมือนกระบวนการ Recruitment ตามปกติครับ
แต่ความจริงแล้วบริษัทนี้เป็นบริษัทสมมติ (Fake Company) ที่ผู้โจมตีสร้างขึ้นมา
และในช่วงท้ายของการสัมภาษณ์ Engineer ได้รับ Coding Assignment ซึ่งเป็น Code Repository ให้ดาวน์โหลดมาทำบนเครื่องคอมพิวเตอร์ที่ใช้ทำงาน
ปัญหาคือ Repository ดังกล่าวมี Malicious Code ซ่อนอยู่!
เมื่อ Engineer เริ่ม Setup Project โค้ดอันตรายก็เริ่มทำงานทันที
Malware ใช้เทคนิค Obfuscation เพื่อหลบเลี่ยงการตรวจจับ และมีการแทนที่ Component ของเครื่องมือพัฒนาที่ถูกต้องด้วยเวอร์ชันอันตราย เพื่อรันคำสั่งและติดต่อกับ Server ของผู้โจมตี
ที่สำคัญคือระบบ Endpoint Security ในขณะนั้นตรวจไม่พบ Malware ดังกล่าว
นี่คือจุดที่ผมว่าน่ากลัวมากครับ เพราะสำหรับ Developer การ Clone Repository และ Setup Project เป็นเรื่องที่ทำกันอยู่แทบทุกวัน
จากเครื่อง Developer สู่ Internal AI Tool และระบบ Wallet
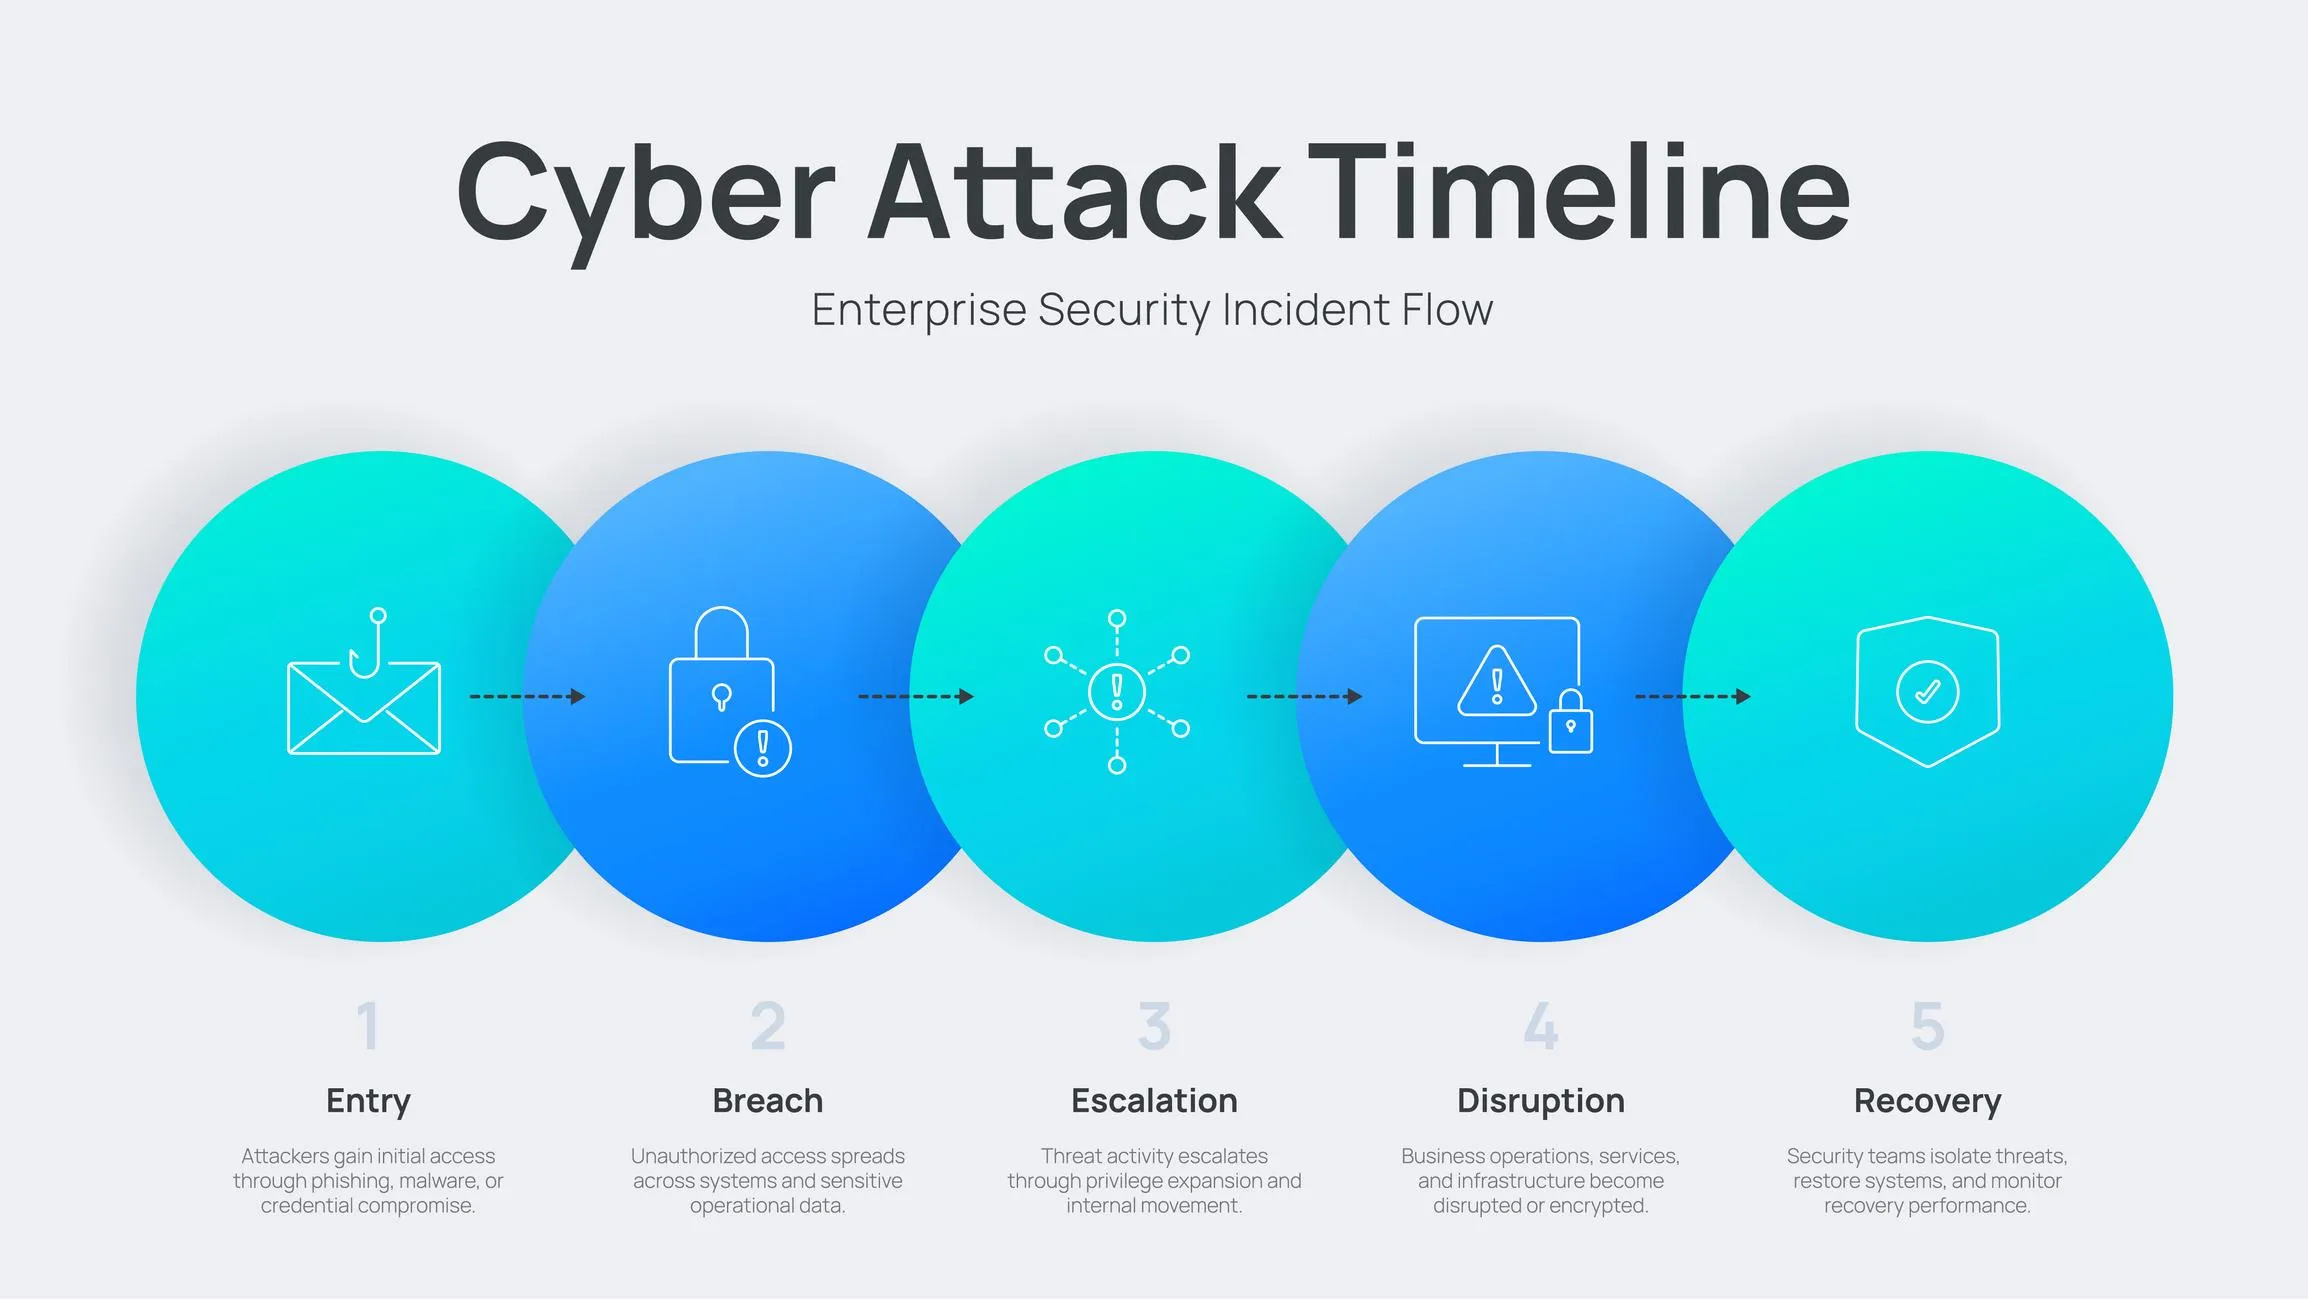
หลังจากเข้าถึงคอมพิวเตอร์ของ Engineer ได้แล้ว ผู้โจมตีก็เริ่มขยายการเข้าถึงระบบภายใน Binance
วันที่ 20 ตุลาคม ผู้โจมตีใช้เครื่องที่ถูกเจาะร่วมกับ Internal AI Tool ของบริษัท เพื่อเข้าควบคุมคอมพิวเตอร์ของ Engineer อีก 2 คน
ก่อนจะค้นพบ Container Deployment Permission Token ที่สามารถนำไปใช้ในขั้นตอนถัดไป
จนกระทั่งวันที่ 29 ตุลาคม ผู้โจมตีใช้ Credentials ที่ขโมยมา Deploy Container และรัน Malicious Script เพื่อเข้าถึง Wallet Signing Service
ระบบนี้มีหน้าที่เกี่ยวข้องกับการลงนามธุรกรรมบน Blockchain
เมื่อผู้โจมตีเข้าถึงระบบดังกล่าวได้ จึงสามารถสร้างธุรกรรมที่ไม่ได้รับอนุญาต โดยไม่จำเป็นต้องผ่าน Withdrawal Workflow ตามปกติของ Binance
ภายในเวลาเพียง 4 นาทีแรก มี XRP จำนวน 233.46 ล้านเหรียญถูกโอนออกจาก Hot Wallet จำนวน 5 ใบ
และยังมีการเคลื่อนย้าย BTC, SOL, OP และสินทรัพย์อื่น ๆ ตามมา
อีกประเด็นที่น่าสนใจคือ ผู้โจมตีใช้กลไก EIP-7702 ของ Ethereum เพื่อมอบสิทธิ์บางส่วนให้ Smart Contract ที่ตัวเองควบคุม
ทำให้แม้ Binance จะระงับระบบถอนเงินแล้ว แต่ก็ไม่สามารถหยุดการเคลื่อนย้ายสินทรัพย์ทั้งหมดได้ทันที เพราะสิทธิ์ดังกล่าวถูกบันทึกอยู่บน Blockchain แล้ว
ทีม Security ต้องดำเนินการเพิกถอนสิทธิ์เหล่านี้บน Blockchain เพิ่มเติม โดยธุรกรรมที่ไม่ได้รับอนุญาตรายการสุดท้ายได้รับการยืนยันเกือบ 4 ชั่วโมงหลังเริ่มโจมตี
ทั้งนี้ เหตุการณ์ดังกล่าวไม่ได้หมายความว่า EIP-7702 มีช่องโหว่ แต่เป็นการนำความสามารถของ Protocol มาใช้ผ่านสิทธิ์ Signing ที่ผู้โจมตีเข้าถึงได้โดยไม่ได้รับอนุญาต
Binance รับมืออย่างไร และเงิน $6.34 พันล้านหายไปทั้งหมดหรือไม่?
ตามรายงานล่าสุดของ Binance ณ วันที่ 3 พฤศจิกายน บริษัทระบุว่าสามารถอายัดหรือสกัดสินทรัพย์ได้ประมาณ $2.85 พันล้าน จากสินทรัพย์ที่ได้รับผลกระทบทั้งหมด $6.34 พันล้าน
ดังนั้นตัวเลข $6.34 พันล้านจึงไม่ใช่ยอดความเสียหายสุทธิหลังการอายัดและกู้คืนครับ
Binance ยืนยันว่าจะรับผิดชอบความเสียหายต่อผู้ใช้ โดยระบุว่าได้เติมกลับสินทรัพย์ Token ที่ได้รับผลกระทบแล้วประมาณ 98% ณ วันที่ 31 ตุลาคม
ขณะเดียวกัน FBI ระบุว่าผู้โจมตีเป็นกลุ่มที่เกี่ยวข้องกับเกาหลีเหนือ ซึ่งทางเกาหลีเหนือปฏิเสธข้อกล่าวหาดังกล่าว
ทำไมเคสนี้ถึงเป็นบทเรียนสำคัญสำหรับ Software Developer
สิ่งที่ผมคิดว่าน่าสนใจที่สุดจากเหตุการณ์นี้ ไม่ใช่แค่เรื่องของ Cryptocurrency หรือระบบ Blockchain ครับ
แต่คือวิธีที่ผู้โจมตีใช้ Developer Workflow ตามปกติเป็นจุดเริ่มต้น
ตั้งแต่การดาวน์โหลดเครื่องมือ การติดตั้ง Dependencies การทำ Coding Assignment ไปจนถึงการใช้ AI Tool และ Deployment Credentials ภายในองค์กร
ลองคิดดูว่า ถ้าเราเป็น Dev ที่ได้รับการติดต่อจากบริษัทซึ่งดูน่าเชื่อถือ ผ่านการสัมภาษณ์กับ HR และ CEO มาแล้วถึง 2 รอบ ก่อนจะได้รับ Repository มาทำ Technical Test
เราจะสงสัยหรือเปล่าว่ามันอาจเป็น Malware?
เคสนี้ทำให้เห็นว่า Security ไม่ใช่แค่เรื่องของการเขียนโค้ดให้ปลอดภัย แต่ยังรวมถึงการแยก Development Environment การจำกัดสิทธิ์ของ AI Tool การจัดการ Credentials และการตรวจสอบโค้ดจากแหล่งที่ไม่น่าเชื่อถือ
โดยเฉพาะในยุคที่ AI Coding Agent สามารถเข้าถึง Terminal, File System และ Infrastructure ได้มากขึ้น
ส่วนตัวคิดว่านี่เป็นเคริ่องเตือนใจที่ดีว่า เครื่องมือที่ช่วยให้ Developer ทำงานได้เร็วขึ้น อาจกลายเป็นช่องทางโจมตีได้เช่นกัน หากเราไม่ได้ออกแบบ Security และ Permissions ให้รัดกุมพอ
เพราะบางครั้งการเจาะระบบมูลค่าหลายพันล้านดอลลาร์ อาจไม่ได้เริ่มจากช่องโหว่ที่ซับซ้อนที่สุด
แต่เริ่มจาก Dev คนหนึ่งที่กำลัง Setup Project ธรรมดา ๆ บนเครื่องทำงานของตัวเองนี่แหละครับ
อ้างอิง
Binance — Security Incident: Initial Findings and Response Update
Reuters — Binance Hack Investigation
https://www.reuters.com/world/binance-says-hackers-used-fake-job-interview-compromise-computer-before-63-2026-11-03/Ethereum — EIP-7702
https://eips.ethereum.org/EIPS/eip-7702
แชร์บทความนี้
บทความที่คุณอาจสนใจ